Řízení VPN infrastruktury
Více WireGuard i OpenVPN serverů, organizací, zařízení a sítí spravujete v jednom prostředí.
Servery a zařízeníSelf-hosted · WireGuard · OpenVPN · API-first
Alkay VPN propojuje správu VPN infrastruktury s ověřováním jejího skutečného stavu. Vidíte nejen konfiguraci, ale také to, zda služby, síťová pravidla a přístupy opravdu fungují.
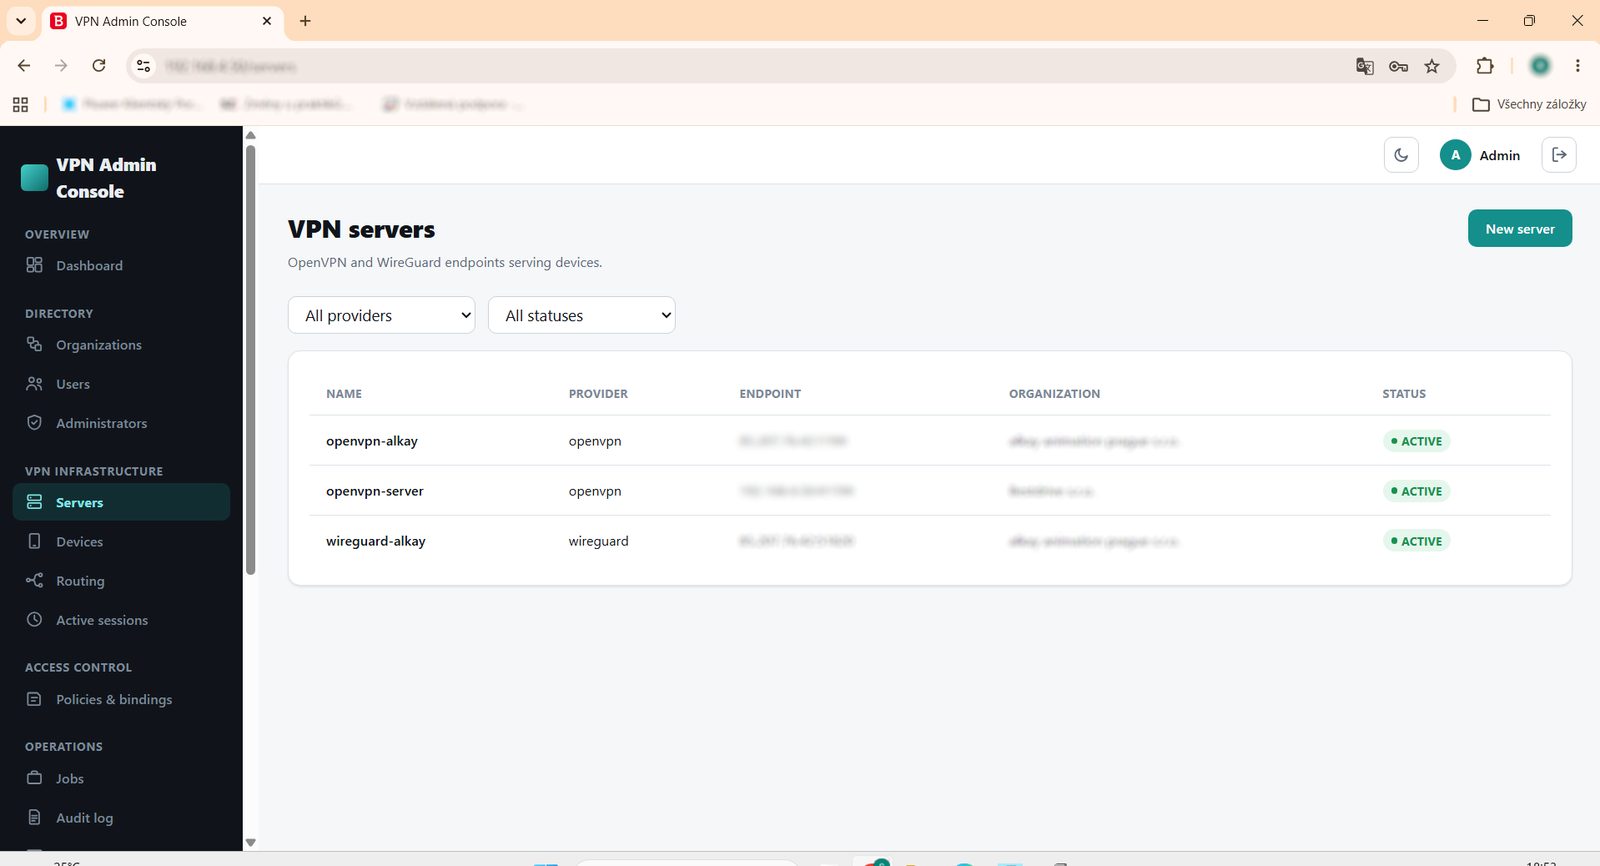
Reálné screenshoty z Alkay VPN
JEDNA PLATFORMA
Alkay VPN sjednocuje servery, uživatele, zařízení, přístupová pravidla, routing, certifikáty a provozní dohled. Administrátor tak pracuje s jedním konzistentním modelem místo několika oddělených nástrojů a tabulek.
Více WireGuard i OpenVPN serverů, organizací, zařízení a sítí spravujete v jednom prostředí.
Servery a zařízeníSystém rozlišuje, co je nastavené, a co skutečně běží. Ověřuje VPN služby, síťová pravidla i připravenost provozu.
Ověřování provozuAudit, kontrola integrity, bezpečnostní události, ochrana tajemství a řízený lockdown jsou součástí stejné platformy.
Bezpečnostní vrstvaAktualizace, zálohy a obnovu systém řeší jako kontrolované operace s ověřením výsledku a dohledatelnou historií.
Provoz a obnova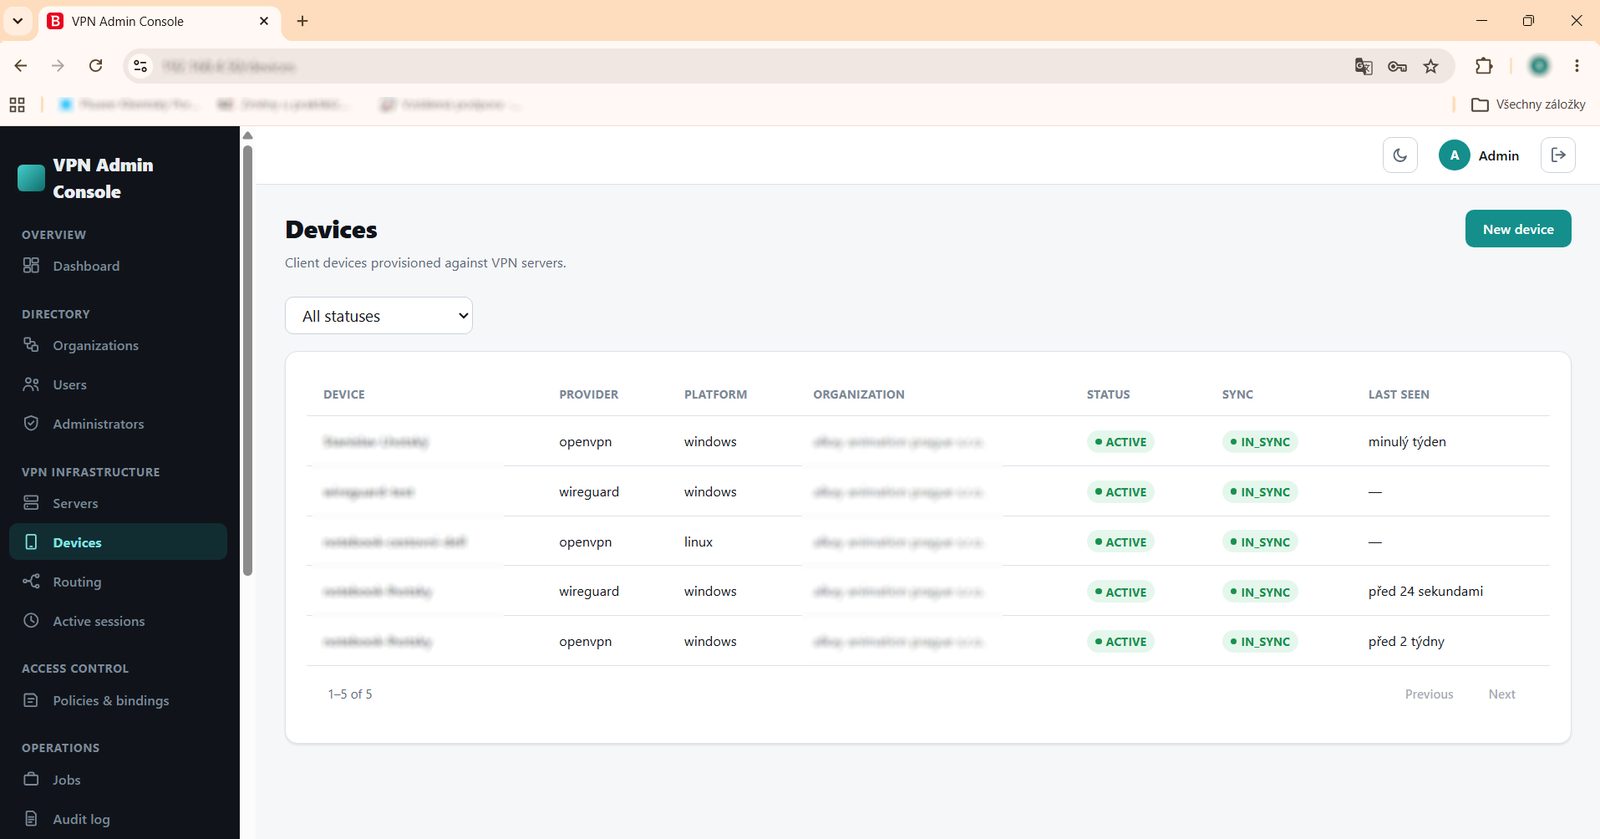
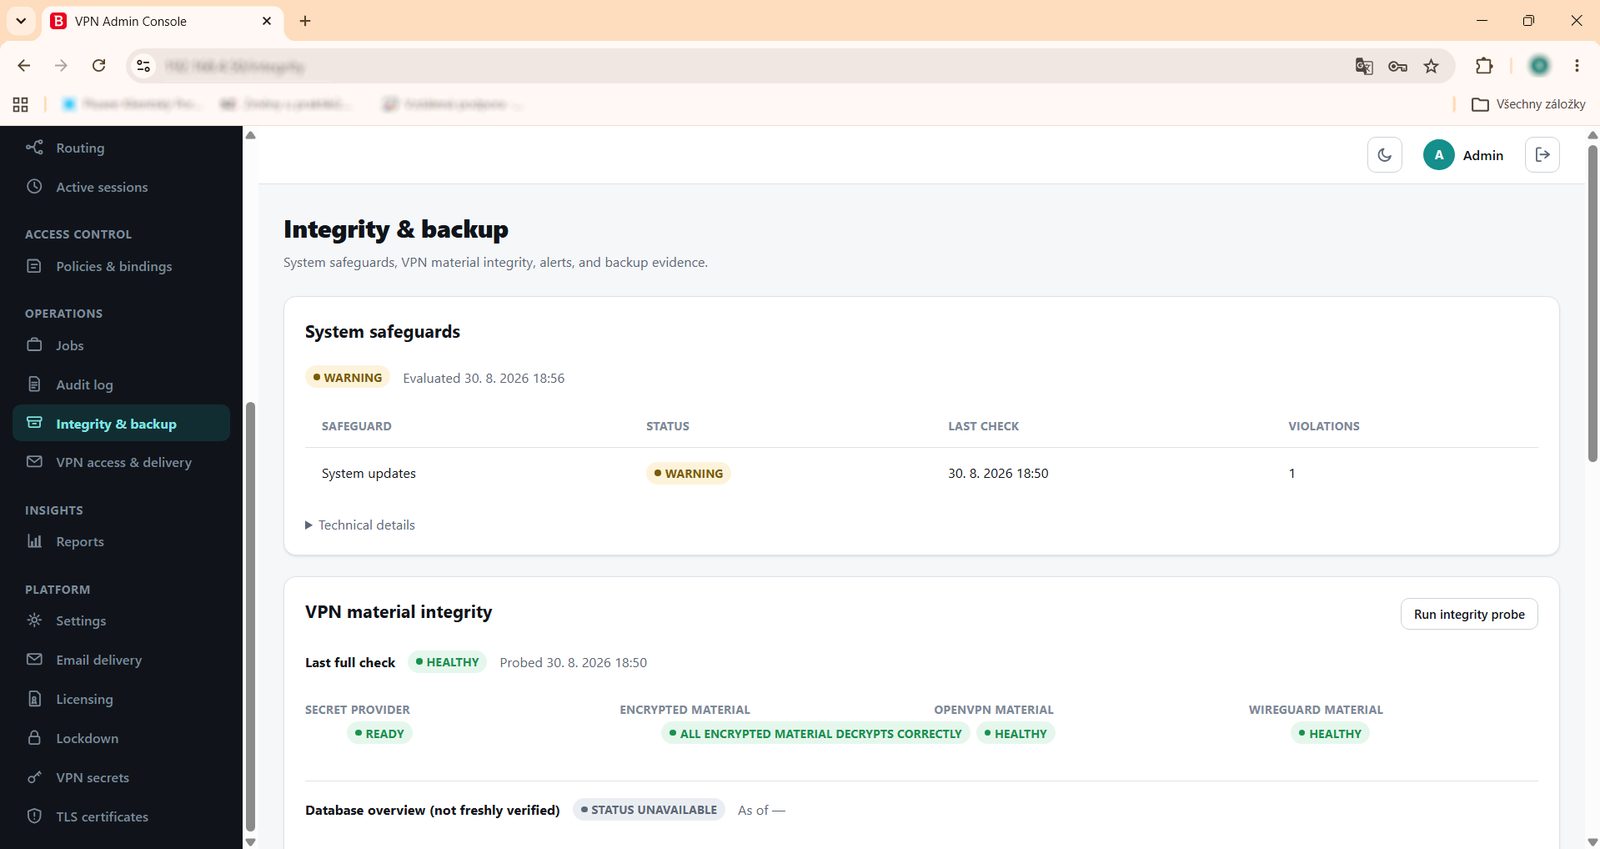
OVĚŘENÍ SKUTEČNÉHO STAVU
Správná konfigurace sama o sobě nezaručuje funkční provoz. Alkay VPN sleduje rozdíl mezi očekávaným a skutečným stavem a dává administrátorovi jasnou odpověď, kde vznikla odchylka.
UŽIVATELÉ, ZAŘÍZENÍ A POBOČKY
Uživatel není jedna VPN konfigurace. Notebook, telefon, servisní počítač nebo router mohou být vedeny samostatně — s vlastními klíči, certifikáty, serverem, stavem a přístupovými pravidly.
Pokud se jedno zařízení ztratí nebo je kompromitováno, lze zneplatnit pouze jeho přístup. Ostatní zařízení stejného uživatele mohou dál fungovat bez změny.
Router může mít vlastní VPN identitu, certifikát, stav a deklarované pobočkové sítě. Správa poboček tak nemusí žít v oddělených tabulkách a konfiguračních souborech.
Centrálu, pobočky, zákaznická prostředí, servis nebo testovací infrastrukturu lze oddělit, ale stále spravovat v jednom systému.
Adresní pooly, routované sítě, hostitelské trasy a NAT jsou vedeny společně. Systém pomáhá odhalit překryvy a síťové konflikty dřív, než způsobí problém.
BEZPEČNOST JAKO SOUČÁST PROVOZU
Alkay VPN propojuje přístupy s konkrétním uživatelem, zařízením, certifikátem, serverem a událostmi. Administrátor tak může problém vyhodnotit v kontextu a reagovat řízeně.
U OpenVPN systém vyhodnocuje například opakované neúspěšné přihlášení, úspěch po sérii odmítnutí nebo neobvyklou změnu IP, země či sítě.
Behaviorální detekce pro OpenVPN · nejde o síťové IDS/IPSDůležité administrátorské a bezpečnostní změny jsou dohledatelné. Integritu auditní historie lze ověřit pomocí kryptograficky propojených záznamů.
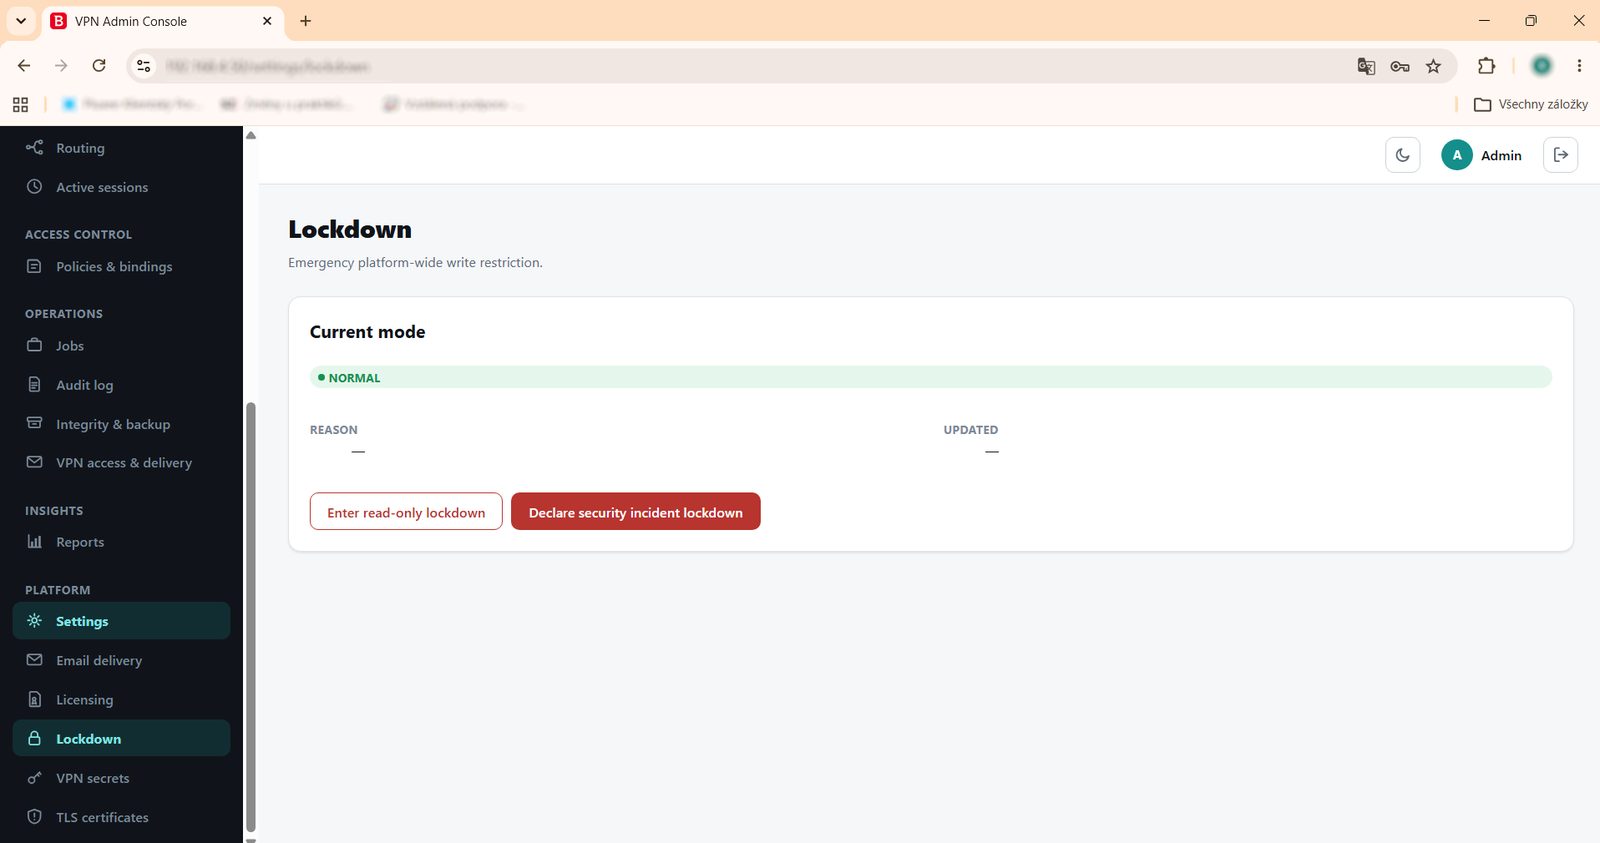
Při bezpečnostním incidentu lze omezit změny v celé platformě, stabilizovat prostředí a získat prostor pro vyhodnocení situace.
Klíče, certifikáty a další citlivý materiál jsou chráněny řízeným šifrováním. Systém umí ověřit jejich dešifrovatelnost a provést bezpečný rewrap.

PROVOZ, AKTUALIZACE A OBNOVA
Alkay VPN je navržená pro produkční provoz. Důležité operace mají kontrolu před změnou, dohledatelný průběh a ověření výsledku.
Před upgradem systém ověří kompatibilitu a vytvoří bod obnovy. Aktualizace je úspěšná až ve chvíli, kdy projdou závěrečné kontroly aplikace, databáze a souvisejících služeb.
Obnova nekončí návratem databáze. Systém může z deklarovaného stavu znovu sestavit spravované VPN služby a související síťovou konfiguraci.
Delší operace probíhají jako řízené úlohy na pozadí. Administrátor vidí stav, historii pokusů i chyby a podle typu operace může provést opakování nebo zrušení.
Aktivní relace propojují uživatele, zařízení, VPN server, přidělenou adresu, skutečný zdroj připojení i provoz. Příčina problému se hledá v jednom kontextu.

API-FIRST
Alkay VPN lze spravovat z administrační konzole i přes API. Organizace tak může VPN zapojit do vlastního provisioningu, interních portálů, service desku nebo automatizovaných workflow.
Stejné provozní objekty, které administrátor spravuje v konzoli, lze zapojit do vlastních integračních a automatizačních procesů.
LICENCOVÁNÍ BEZ ZÁVISLOSTI NA CLOUDU
Nová instalace Alkay VPN automaticky běží se 60denní Starter license bez licenčního omezení. Systém tak můžete nasadit ve vlastním prostředí a ověřit v reálném provozu ještě před instalací standardní podepsané licence.
Chci Alkay VPN vyzkoušetPodepsaná licence se ověřuje lokálně a pro běžnou kontrolu nepotřebuje externí licenční server.
Vypršení licence nevypne existující VPN servery ani neodpojí připojená zařízení. Stávající infrastruktura pokračuje v provozu.
Administrátor vidí využití kapacity a její limity. Dosažení limitu nepoškodí existující infrastrukturu — pouze nepovolí další rozšíření.
Pro produktové informace, pilotní nasazení nebo technickou konzultaci nás kontaktujte přímo.
alkay@alkay.cz Starter license · 60 dní bez licenčního omezeníALKAY ANIMATION PRAGUE s.r.o.
Donovalská 2313/19
Chodov, 149 00 Praha 4
IČO: 26142961
DIČ: CZ26142961